OAuth 应用
什么是 OAuth 应用
简单来说,OAuth 应用用于让用户安全地授权第三方应用访问自己的 HAP 数据。
当第三方应用需要访问 HAP 数据时,用户无需向第三方提供账号密码或长期有效的密钥,而是通过 HAP 的授权页面确认授权。授权完成后,第三方应用可以在允许的范围内,以该用户的身份访问或操作 HAP 中的数据。
例如,将 HAP 连接到外部工具后,可以授权这些工具:
- 查询 HAP 中的数据
- 创建记录
- 修改记录
- 调用已授权的 HAP API
整个授权过程基于 OAuth 2.0。HAP 会向第三方应用签发访问令牌(Access Token),第三方应用通过令牌调用 API,而无需获取用户的 HAP 密码。
OAuth 应用主要解决的是“第三方应用如何安全地以某个 HAP 用户的身份调用 HAP API”的问题。
权限如何控制
OAuth 应用的访问权限由组织管理员和授权用户共同控制。
- 组织管理员:控制某个第三方应用是否允许接入,以及可以访问哪些接口、应用或工作表
- 普通用户:决定是否将自己的 HAP 账号授权给该第三方应用,并可随时终止授权
因此,一个第三方应用即使已经接入 HAP,也需要用户完成个人授权后,才能以该用户身份调用 HAP API。
组织管理员管理 OAuth 应用
管理入口
组织管理员进入:【组织管理】>【集成】>【OAuth 应用】,这里可以查看和管理已接入 HAP 的官方集成应用。
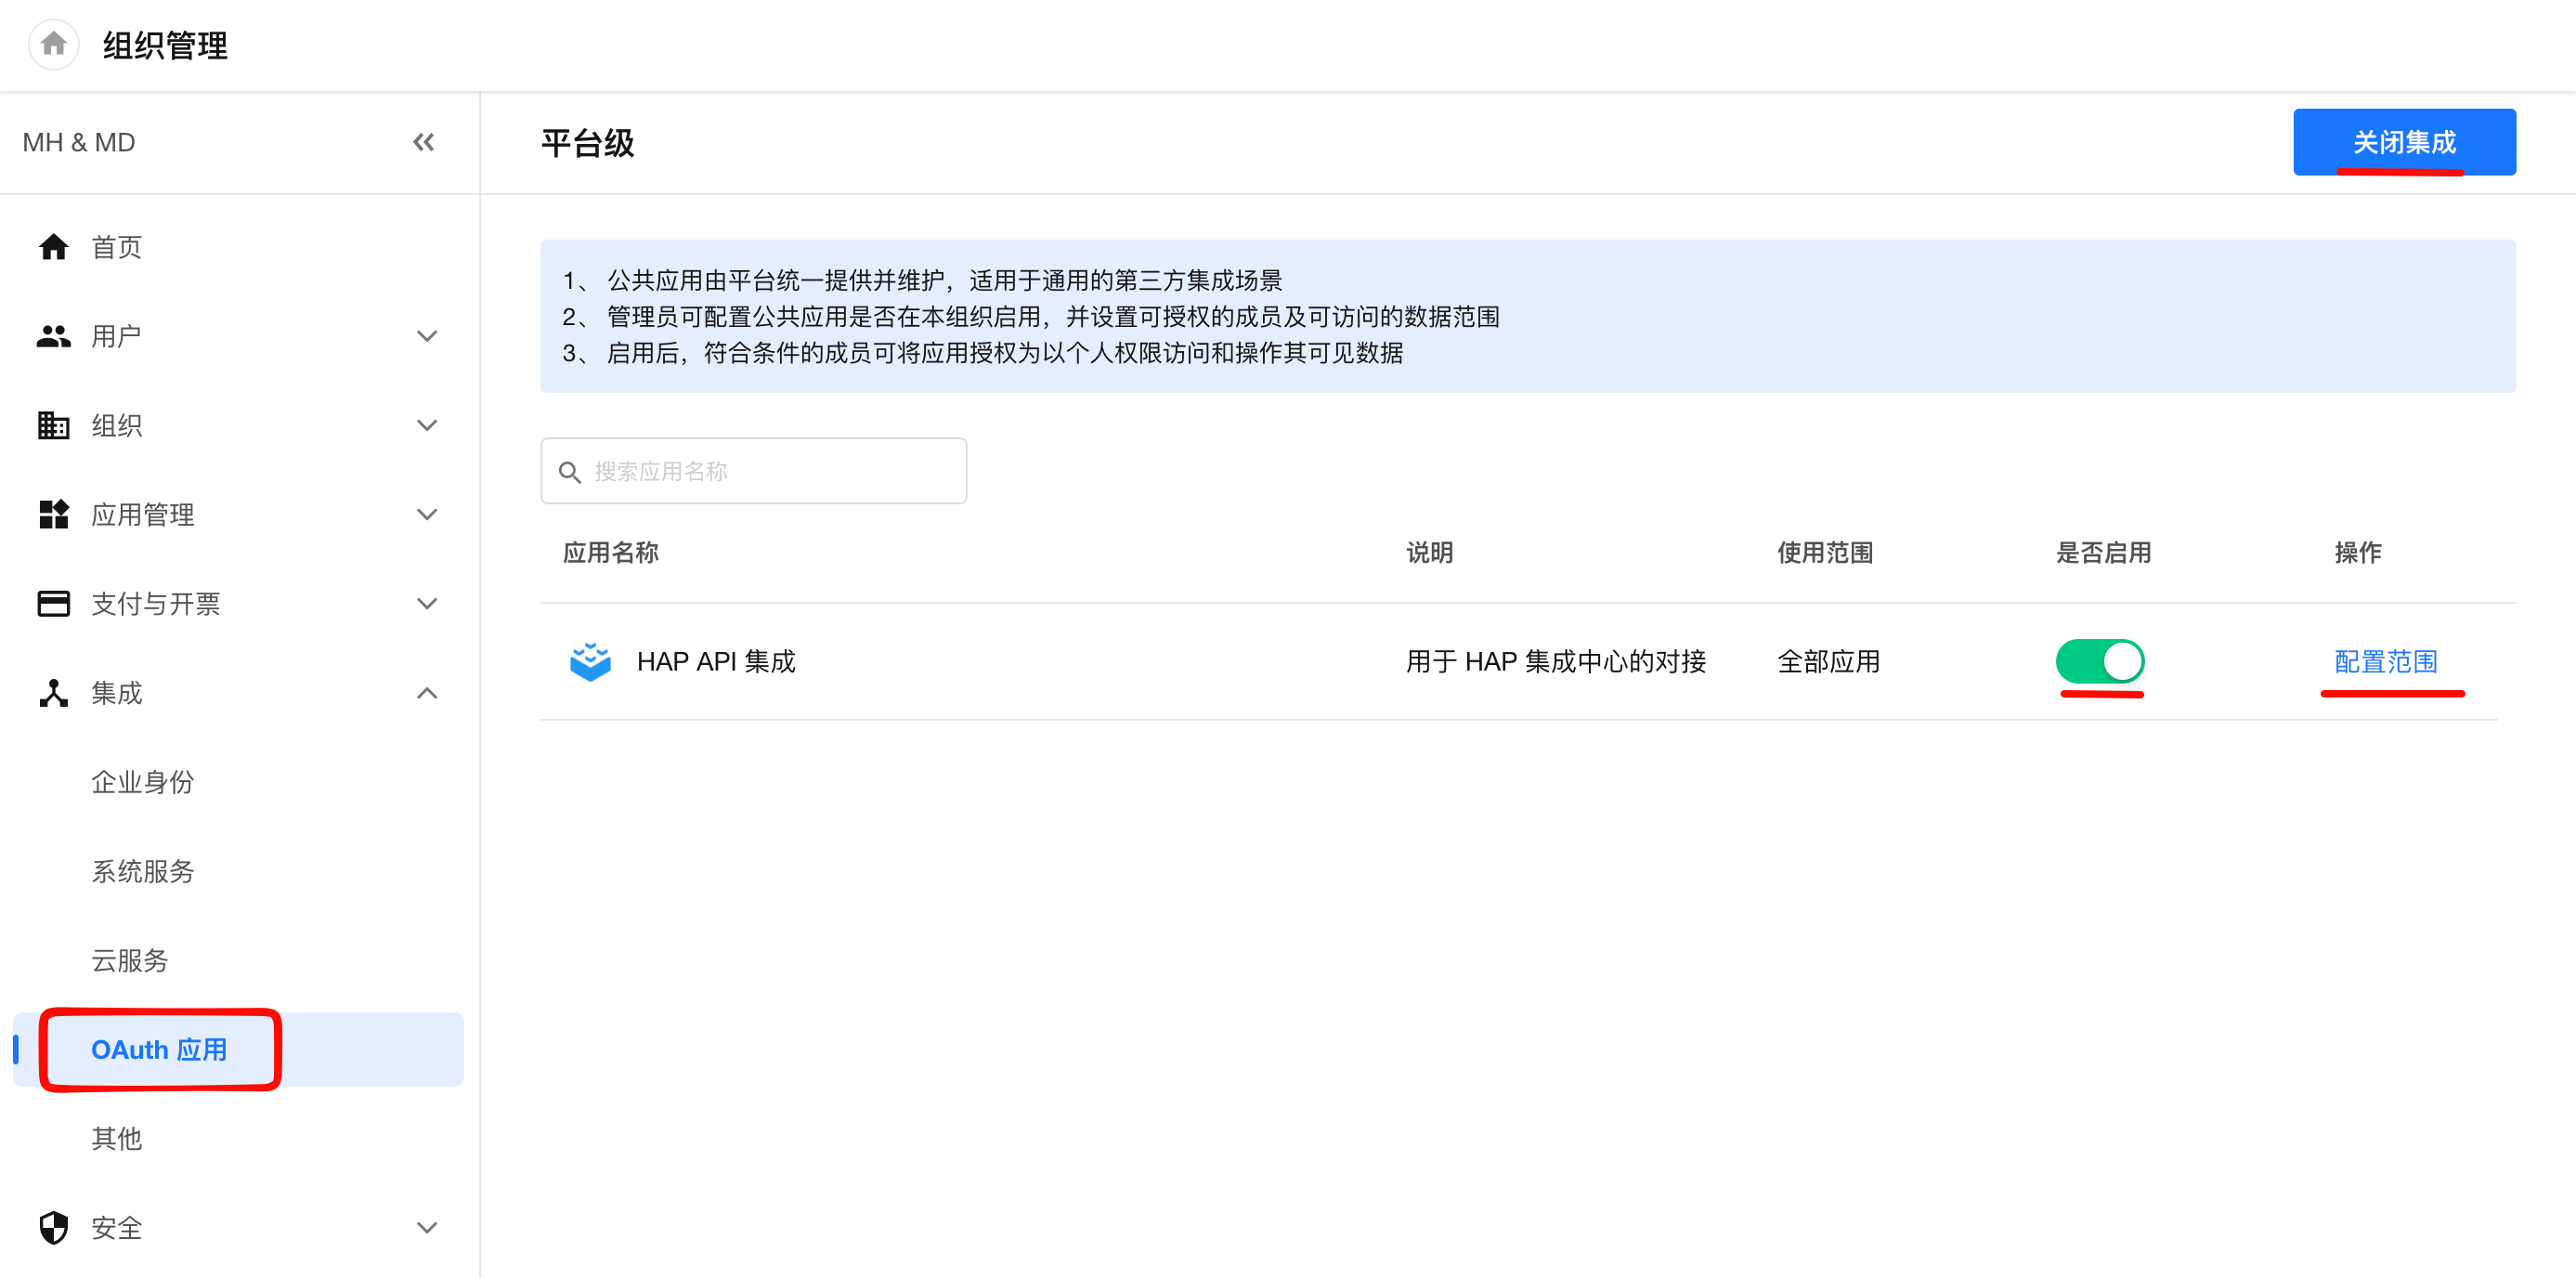
HAP 后续也会逐步接入 GPT、Codex、Claude Code 等外部平台,使这些平台可以通过 OAuth 授权连接 HAP。
配置访问范围
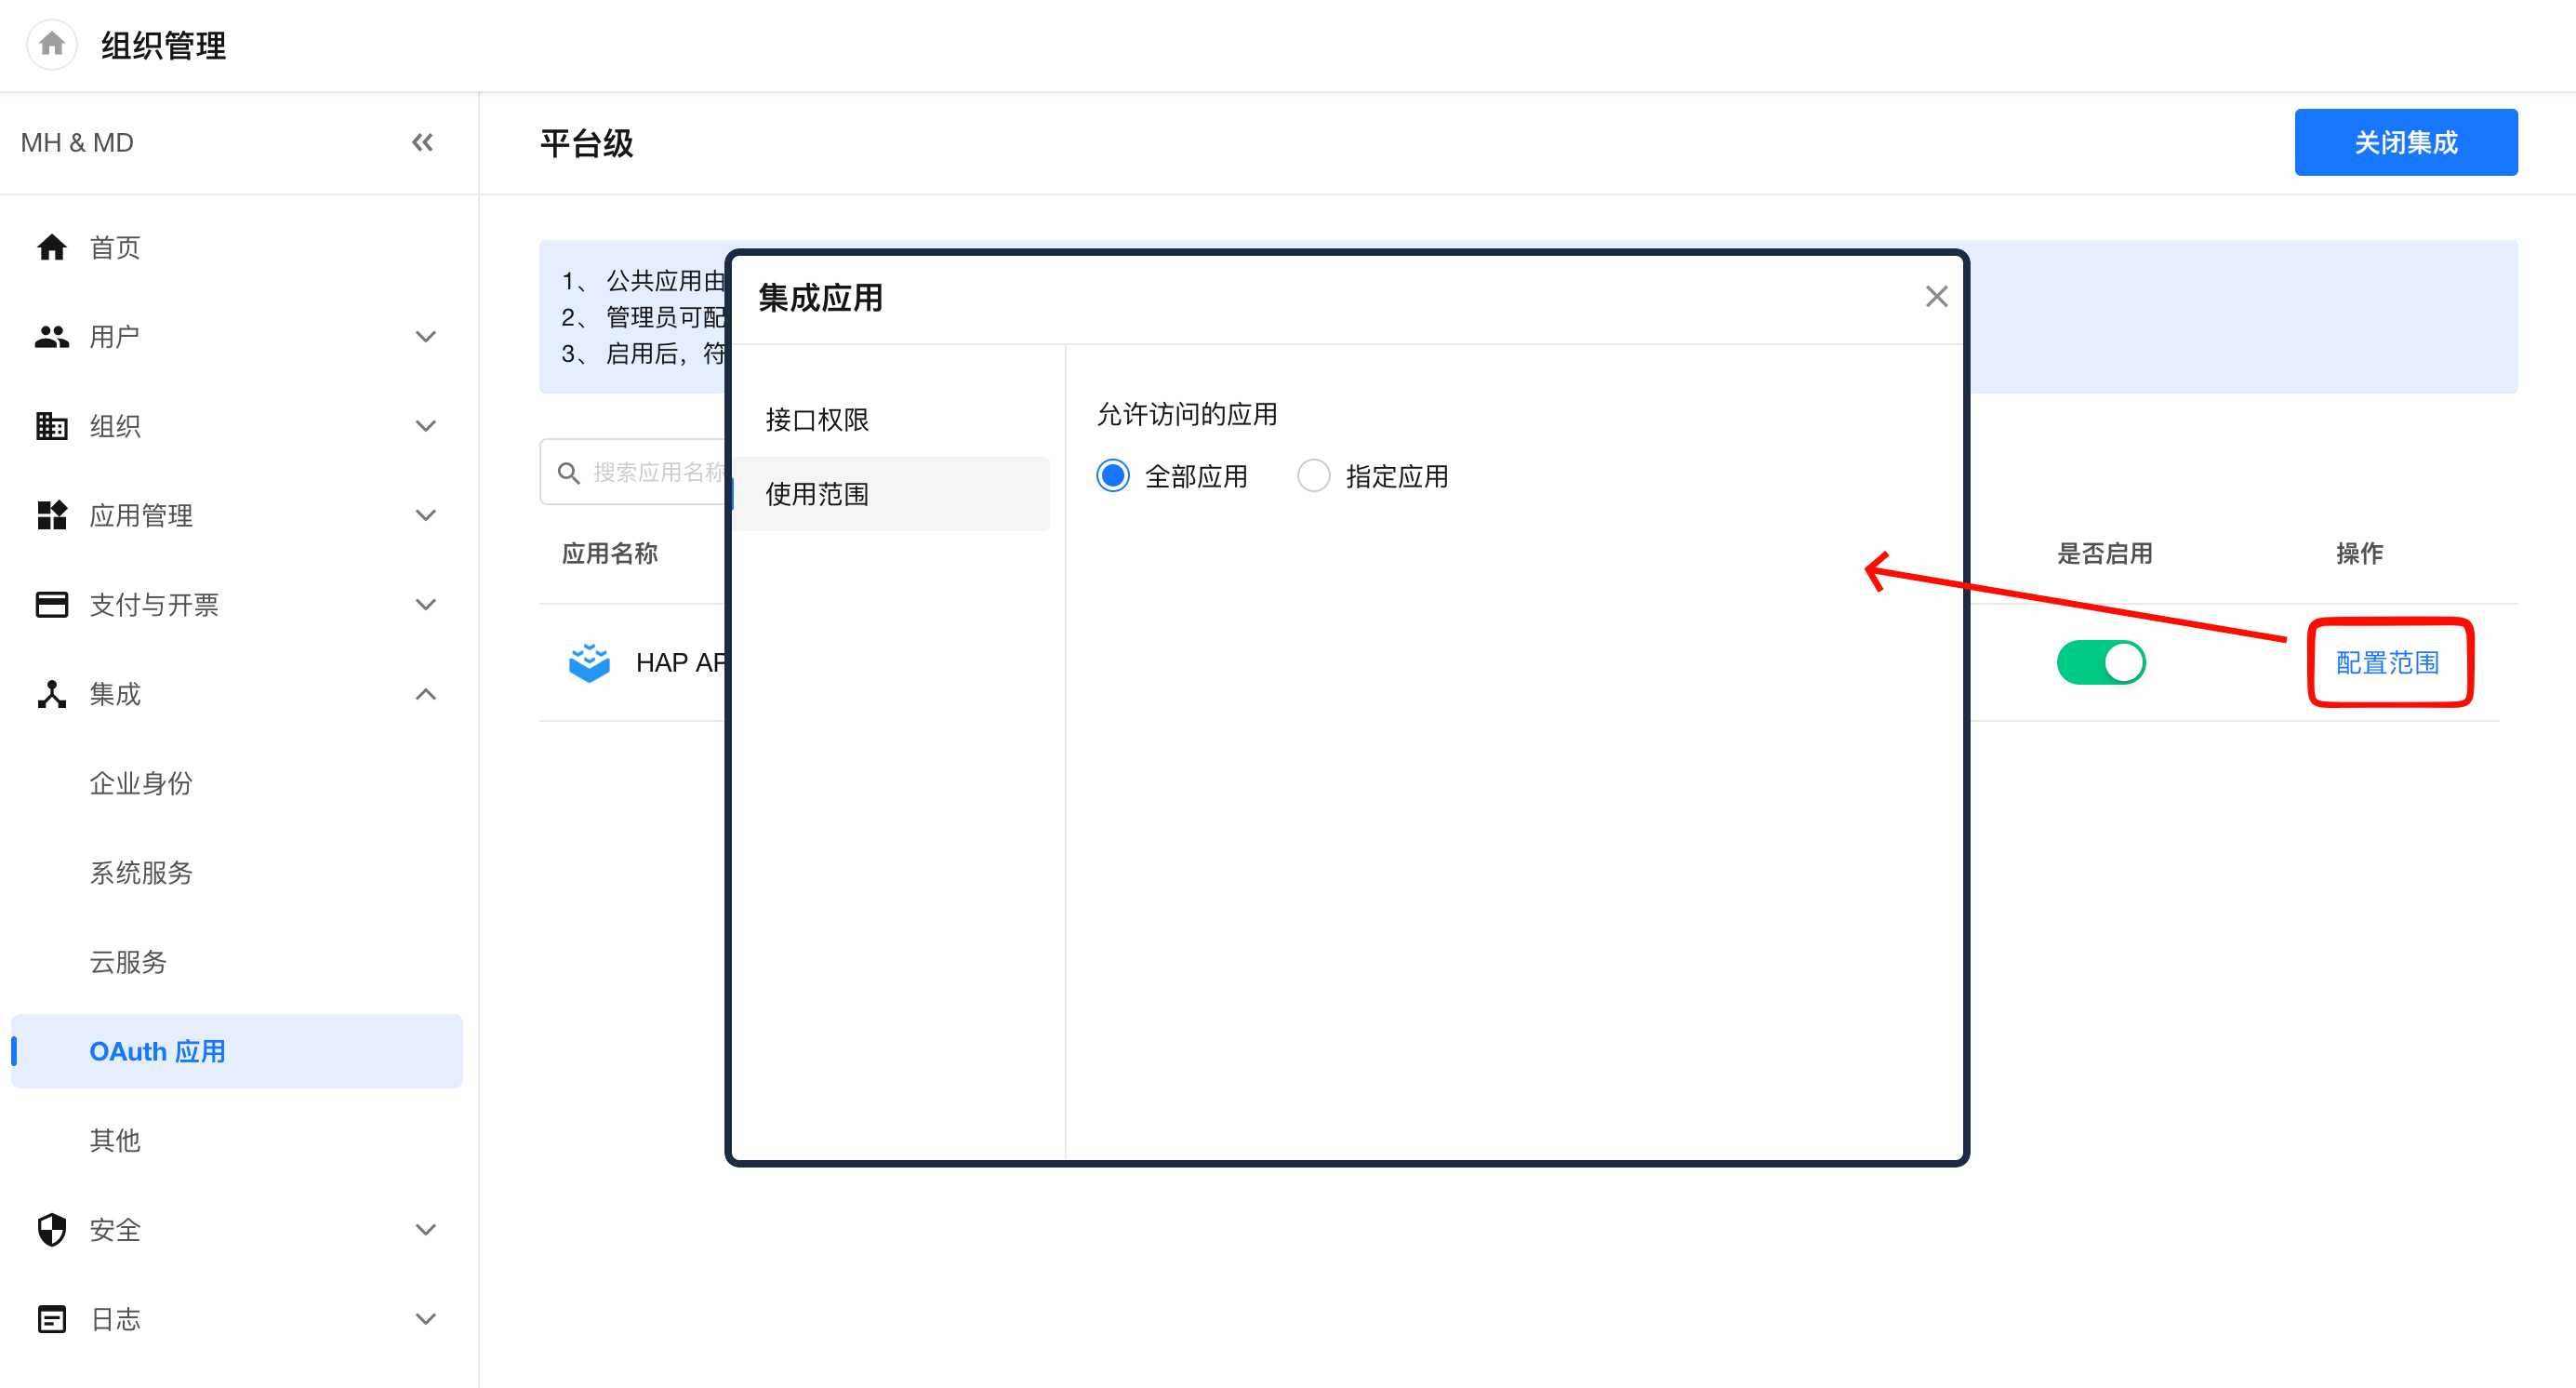
管理员可以限制第三方应用能够访问的范围。
主要包括:
- 接口权限:查看或限制该应用可以调用的 API 能力,例如读取数据、写入数据等
- 应用范围:指定该应用可以访问组织内的哪些应用或工作表
通过这些设置,可以避免第三方应用获得超出实际需要的数据访问权限。
启用或关闭集成
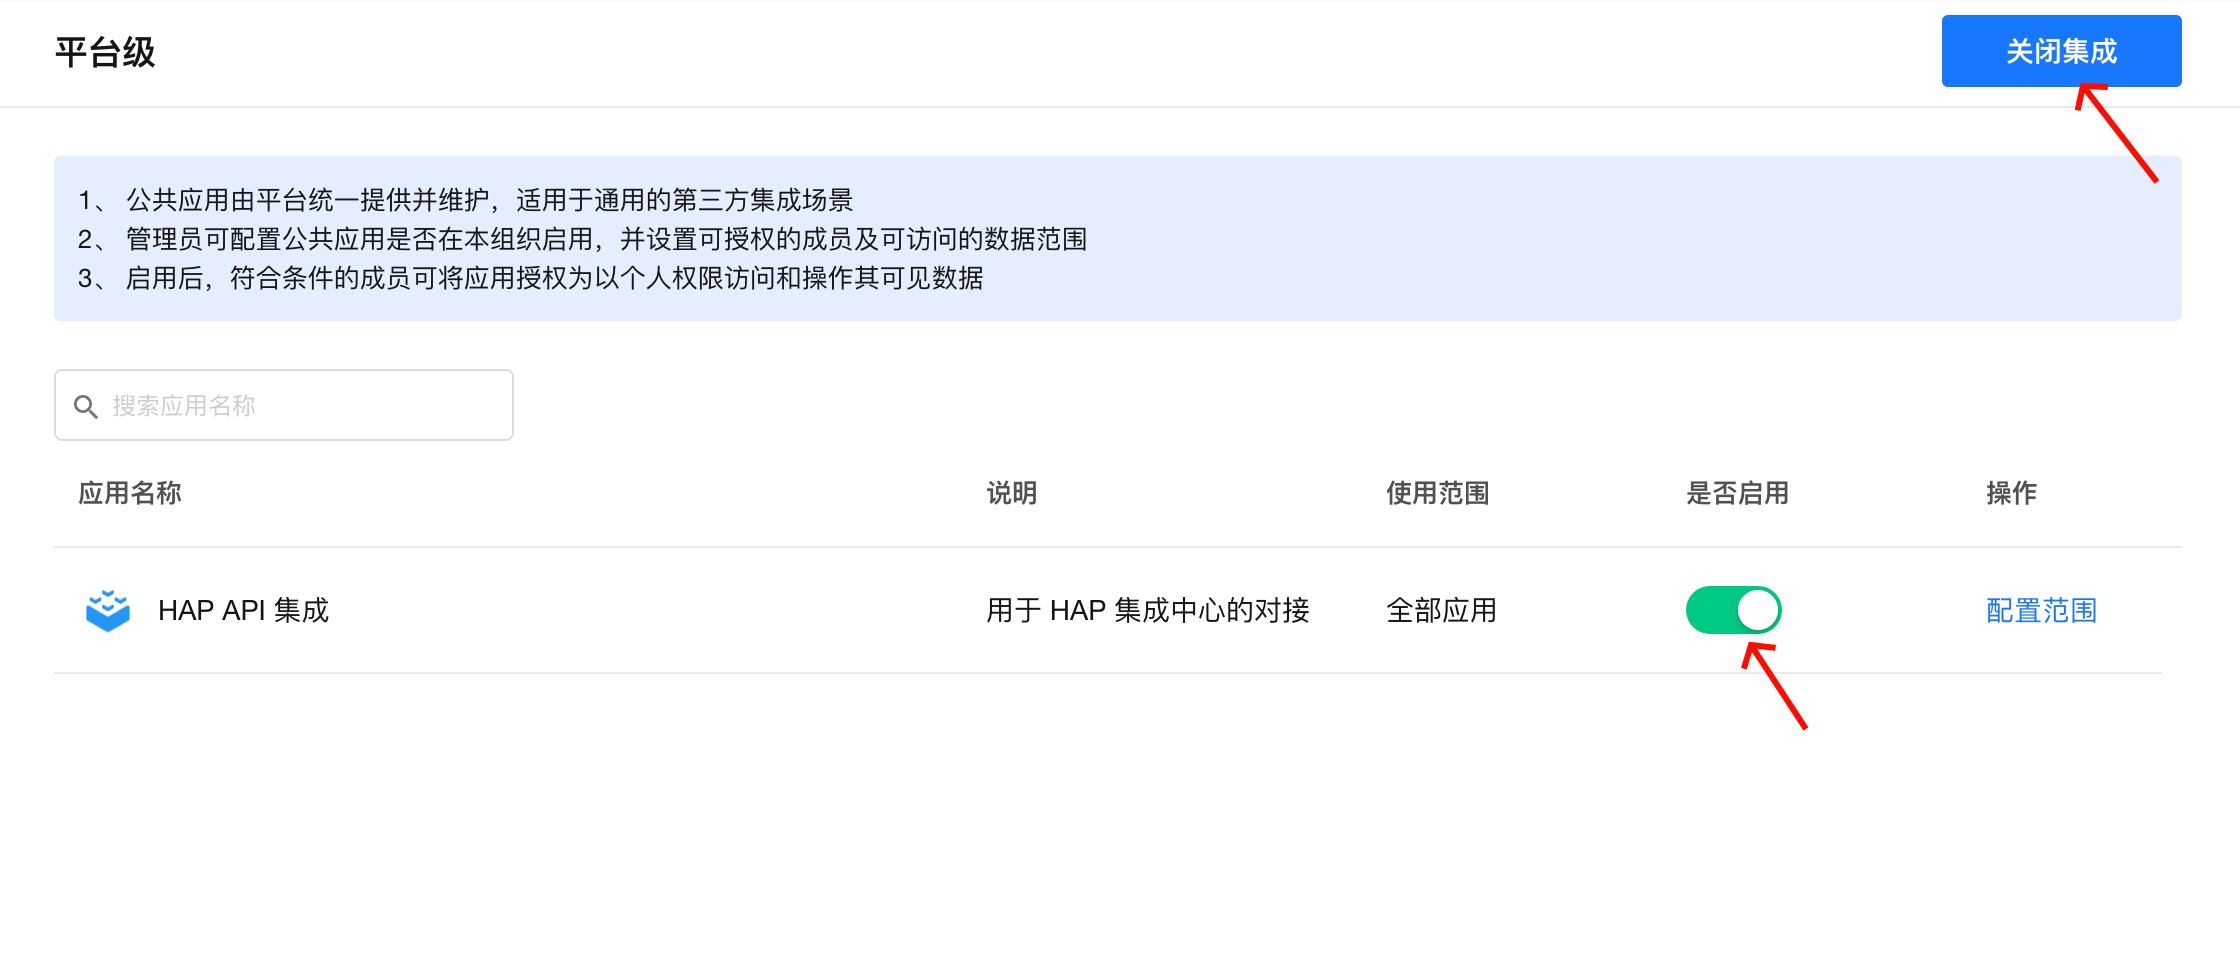
管理员可以控制 OAuth 应用的启用或关闭状态。
关闭某个应用后:
- 已发放的 Access Token 立即失效
- 已授权用户的连接状态变为失效
- Refresh Token 无法继续换取新的 Access Token
- 新用户无法继续授权该应用
- 用户个人账户中仍会保留历史授权记录,但第三方应用无法继续访问 HAP 数据
如果需要停止组织内所有 OAuth 应用的接入,可以点击页面右上角【关闭集成】。关闭后,所有 OAuth 应用的集成状态都会被关闭。
用户如何授权第三方应用
当第三方应用需要连接 HAP 时,会引导用户进入 HAP 授权页面。
通常包括以下步骤:
-
发起连接:在第三方应用中选择连接 HAP 或添加 HAP 账户。
-
登录 HAP:如果当前尚未登录 HAP,需要先完成账号登录。
-
确认授权:HAP 会显示当前第三方应用申请的权限。确认后,点击授权。
-
完成连接:授权成功后,第三方应用即可在允许的范围内,以当前用户身份调用 HAP API。
授权的是第三方应用访问 HAP 的权限,并不会将您的 HAP 账号密码提供给第三方应用。
示例:HAP API(个人授权)
以集成中心提供的【HAP API(个人授权)】为例。 它适用于需要让外部工具以当前 HAP 用户身份调用 API 的场景。
-
安装 API 模板

-
添加账户

-
授权
系统跳转至 HAP 授权页面后,确认申请的权限并完成授权。

授权成功后,第三方应用即可使用该账户调用已授权的 HAP API。
查看和终止个人授权
用户可以进入:【个人账户】>【已授权应用】,查看自己已经授权过的第三方应用。
如果不再需要某个第三方应用访问 HAP,可以随时终止授权。
终止后,该应用将无法继续以您的身份访问 HAP 数据。

這篇文件對你有幫助嗎?